

Strategi kelola password yang baik tidak dimulai dari mencari kombinasi paling rumit. Ia dimulai dari memahami akun mana yang dapat membuka pintu ke akun lain, lalu membangun sistem agar satu kebocoran tidak berubah menjadi efek domino. Ini penting karena email, akun Google atau Apple, layanan cloud, media sosial, website, rekening, dan aplikasi kerja kini saling terhubung. Satu password yang dipakai ulang dapat membuat penyerang bergerak dari akun belanja yang dianggap sepele menuju email utama, kemudian mengambil alih akun bisnis atau finansial.
Kami tidak malas. Jumlah akun meningkat lebih cepat daripada kemampuan manusia untuk mengingat rahasia yang panjang dan berbeda. Oleh karena itu, banyak orang menggunakan pola yang sama, menambahkan tahun, atau menyimpan password di chat pribadi. Sampai salah satu layanan bocor, biasanya terlihat masuk akal. Akibatnya, pengelolaan kredensial harus dimasukkan ke dalam perlindungan data pribadi sehari-hari daripada menjadi tugas darurat setelah akun diambil alih.
Dalam artikel ini, kami memberikan lima teknik yang dapat diterapkan oleh orang-orang seperti pengguna biasa, profesional, kreator konten, pemilik website, dan keluarga. Fokusnya tidak menakut-nakuti, tetapi memperkecil “radius dampak”: jika satu akun bermasalah, kerusakannya tetap terbatas, jalur pemulihannya jelas, dan Anda tidak perlu mengubah semua password dalam panik.
Pada Era Passkey, Password Masih Penting
Jumlah passkey yang berkembang terus meningkat, dan semakin banyak layanan yang mendukung login tanpa password. Transisi tidak terjadi secara bersamaan. Password masih digunakan oleh banyak akun sebagai akses utama, cadangan, atau sebagai bagian dari prosedur pemulihan. Artinya, kita sedang berada di masa transisi di mana password masih ada, tetapi tidak lagi layak menjadi satu-satunya lapisan pertahanan.
Menurut Laporan Investigasi Pelanggaran Data Verizon 2026, penyalahgunaan kredensial bertanggung jawab atas 13% pelanggaran dalam dataset tahun itu. Bukan karena password yang aman secara mendadak, tetapi eksploitasi kerentanan perangkat lunak meningkat 31% dari tahun sebelumnya. Menurut laporan yang sama, elemen manusia terlibat pada 62% pelanggaran, dan serangan melalui kanal seluler memiliki median tingkat klik 40% lebih tinggi daripada serangan melalui email. Serangan terus berkembang dan lebih canggih, sementara password curian masih dapat digunakan untuk membuka pintu yang belum dilindungi oleh autentikasi yang lebih kuat.
Ada tiga jalur umum yang membuat kredensial jatuh ke tangan orang lain. Pertama, kebocoran dari layanan yang kita gunakan. Kedua, phishing yang meniru halaman login. Ketiga, malware pencuri informasi yang mengambil password atau sesi login dari perangkat. Password yang panjang membantu menghadapi tebakan, tetapi tidak otomatis melindungi dari halaman palsu atau perangkat yang sudah terinfeksi. Itu sebabnya keamanan akun harus dibangun sebagai sistem, bukan lomba membuat simbol paling membingungkan.
Dampaknya mungkin lebih luas bagi kreator dan pekerja digital daripada hanya kehilangan sumber daya pribadi. Instagram, YouTube, website, rekening iklan, penyimpanan cloud, dan platform afiliasi dapat direset dengan email. Selain itu, akun yang telah membangun personal branding profesional memiliki nilai. Tidak hanya pelaku dapat membaca data, mereka juga dapat menipu audiens dengan menggunakan kepercayaan yang telah Anda bangun selama bertahun-tahun.
Mitos Password yang Perlu Ditinggalkan
Sebagian saran lama masih beredar karena terdengar disiplin. Sayangnya, disiplin yang salah arah justru mendorong pola mudah ditebak. Pedoman modern lebih menekankan panjang, keunikan, pemeriksaan terhadap password yang sudah bocor, perlindungan akun akar, serta autentikasi tahan phishing.
| Mitos Lama | Pendekatan yang Lebih Tepat | Alasannya |
| Harus ganti setiap 3 bulan | Ganti jika bocor, dipakai ulang, dibagikan, atau ada tanda kompromi. | Rotasi kalender mendorong pola turunan yang mudah ditebak. |
| Semakin banyak simbol pasti semakin aman | Utamakan panjang, keunikan, dan password yang tidak ada dalam daftar bocor. | Pola pendek yang rumit masih dapat lemah. |
| Satu password kuat boleh dipakai di mana-mana | Gunakan password unik untuk setiap layanan. | Satu kebocoran tidak boleh membuka akun lain. |
| SMS adalah perlindungan akhir | SMS lebih baik daripada tanpa MFA, tetapi passkey atau security key lebih tahan phishing. | Pilih faktor terkuat yang didukung layanan. |
| Passkey berarti recovery tidak perlu | Tetap siapkan perangkat atau faktor cadangan dan perbarui jalur pemulihan. | Perangkat hilang dan akun sinkronisasi bermasalah tetap mungkin terjadi. |
NIST Special Publication 800-63B-4 menetapkan minimum 15 karakter untuk password yang menjadi satu-satunya faktor autentikasi dan meminta layanan tidak mewajibkan perubahan berkala kecuali ada bukti kompromi. NIST juga tidak menganjurkan aturan komposisi kaku seperti wajib satu huruf besar, satu angka, dan satu simbol. Alasannya bukan berarti simbol buruk, tetapi panjang, keunikan, dan pemblokiran password umum atau bocor lebih berguna daripada pola rumit yang akhirnya bisa ditebak, misalnya Jakarta2026!.
Bagi pengguna, kita tidak selalu dapat mengendalikan kebijakan sebuah layanan. Jika situs hanya menerima delapan karakter atau masih memaksa rotasi, ikuti syaratnya. Namun, jangan menyalin kelemahan layanan itu ke seluruh akun. Biarkan password manager membuat password acak sepanjang batas maksimum yang didukung, lalu lindungi akun tersebut dengan MFA jika tersedia.
5 Strategi Kelola Password agar Akun Lebih Aman
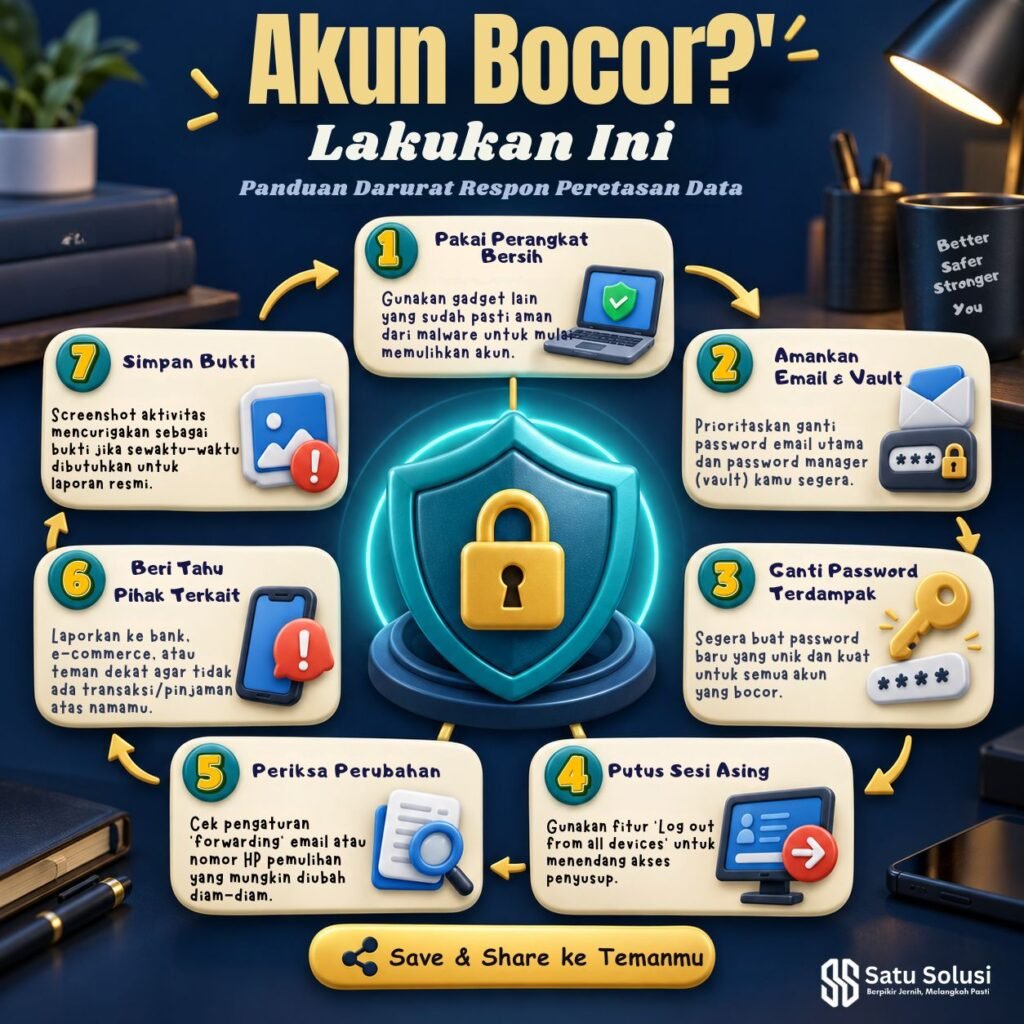
1. Petakan Akun Berdasarkan Radius Dampaknya
Langkah pertama bukan mengganti password, melainkan membuat peta. Buka daftar aplikasi di ponsel, bookmark browser, inbox email, mutasi pembayaran, dan password yang sudah tersimpan. Catat akun aktif, metode login, email pemulihan, status MFA, serta apakah password-nya dipakai ulang. Anda tidak harus menyelesaikan semuanya sekaligus; tujuan awalnya adalah melihat hubungan antar-akun.
Gunakan konsep “akun akar”. Ini adalah akun yang dapat mereset atau membuka banyak akun lain. Biasanya mencakup email utama, akun Apple atau Google, password manager, nomor seluler, dan akun cloud. Untuk pengelola website, tambahkan domain registrar, hosting, WordPress administrator, layanan backup, serta email bisnis. Untuk kreator, tambahkan kanal utama, Business Manager, rekening iklan, dan penyimpanan aset.
| Tingkat | Contoh | Risiko Utama | Tindakan |
| Tier 0 — Akun akar | Email utama, password manager, Apple/Google/Microsoft, nomor seluler, cloud utama | Dapat mereset atau membuka banyak akun lain | Amankan lebih dulu; gunakan MFA/passkey dan recovery cadangan |
| Tier 1 — Kritis | Bank, e-wallet, domain, hosting, WordPress admin, media sosial utama, akun iklan | Uang, aset bisnis, data sensitif, reputasi publik | Password unik; MFA kuat; review sesi dan role |
| Tier 2 — Rutin | Belanja, produktivitas, komunitas, streaming, tools kreatif | Data profil, pembayaran tersimpan, akses kerja | Password unik; cabut aplikasi yang tidak dipakai |
| Tier 3 — Rendah/sementara | Trial, forum sementara, newsletter, akun uji | Dampak terbatas tetapi bisa menjadi sumber spam atau profiling | Gunakan alias bila tepat; tutup jika tidak dipakai |
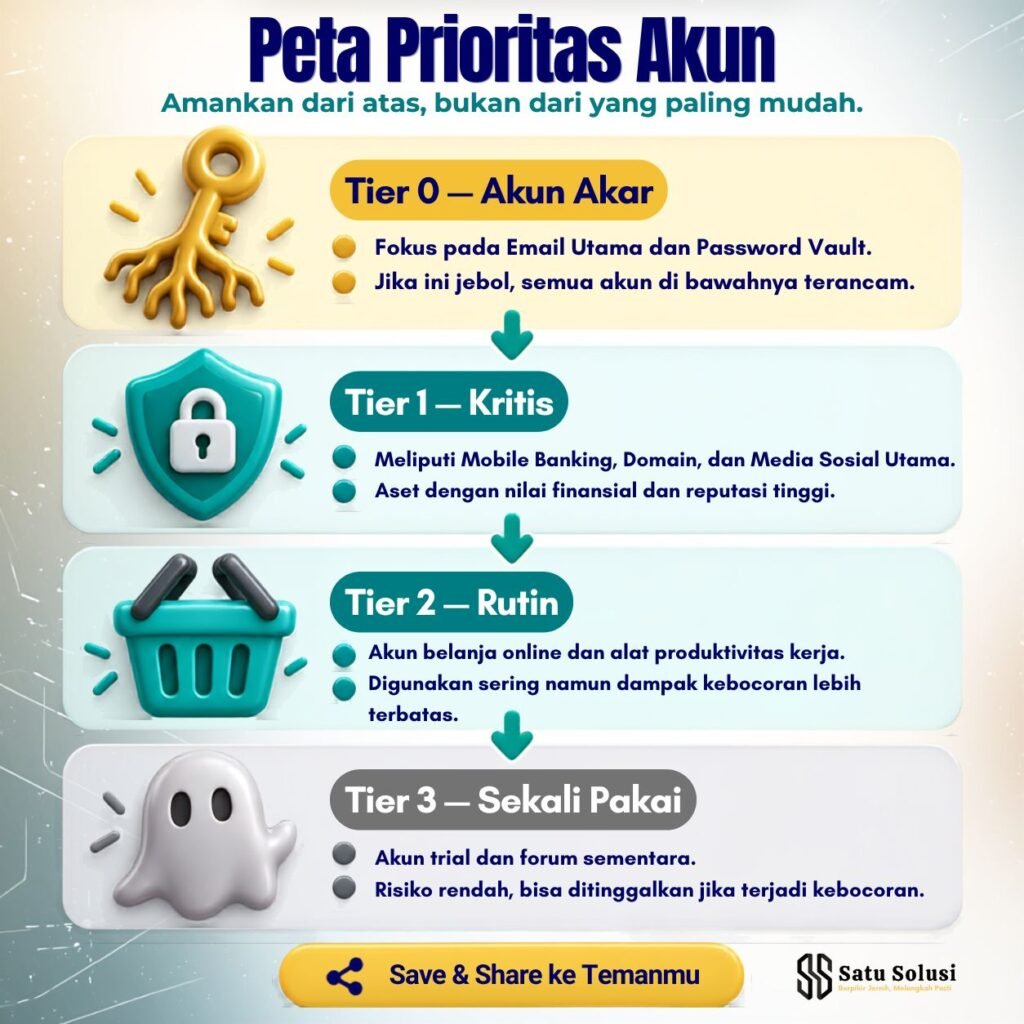
Urutan kerja diberikan oleh pemetaan ini. Memperkuat email utama jauh lebih berharga daripada mengganti password aplikasi hiburan jika Anda hanya memiliki dua puluh menit. Email adalah tempat untuk reset. Seringkali, orang yang memilikinya dapat meminta tautan untuk “lupa password”, menghapus peringatan keamanan, dan mengunci pemilik asli dari dalam.
Jangan gunakan spreadsheet biasa untuk menulis password saat membuat inventaris. Lihat informasi berikut: nama layanan, alamat login resmi, email pengguna, tingkat prioritas, status autentikasi multifaktor, dan tindakan tambahan. Password tetap disimpan dalam vault yang dienkripsi. Selain itu, saat ini bagus untuk melakukan audit sampah digital: tutup akun lama yang tidak lagi digunakan, cabut koneksi aplikasi yang tidak diperlukan, dan mengurangi jumlah pintu yang perlu dijaga.
Selain itu, periksa data pribadi yang tersebar di profil publik. Untuk menjawab pertanyaan keamanan, nama anak, tanggal lahir, nama hewan, sekolah, atau kota asal sering digunakan. Panduan tentang risiko oversharing di internet membantu menyadari bahwa kebocoran kredensial tidak selalu dimulai dari database; kadang-kadang, arahan dibuat oleh kita sendiri.
Tindakan praktis 10 menit:
- Tandai lima akun yang paling mampu mereset akun lain.
- Tandai akun yang menyimpan uang, data sensitif, atau akses publik ke audiens.
- Cari password yang dipakai pada lebih dari satu layanan.
- Hapus akun tidak aktif jika proses penutupannya jelas dan datanya sudah dicadangkan.
- Prioritaskan perbaikan dari Tier 0, lalu Tier 1.
2. Gunakan Password Manager dan Password Unik
Prinsip terpentingnya sederhana: satu akun, satu password. Jika sebuah layanan bocor, password itu harus berhenti di sana. Penyerang sering menguji pasangan email dan password yang sama pada layanan lain; praktik ini disebut credential stuffing. Password unik memutus rantai tersebut.
Mengandalkan ingatan untuk puluhan password unik hampir pasti gagal. Di sinilah password manager berguna. Aplikasi ini membuat, menyimpan, dan mengisi password dari vault yang dilindungi. CISA menyarankan password yang panjang, acak, dan unik dengan bantuan password manager. Sementara itu, panduan NCSC tentang password manager menjelaskan bahwa autofill juga dapat membantu melawan phishing karena kredensial biasanya hanya diisi pada domain yang benar.
Jika digunakan pada perangkat pribadi yang terkunci, manajemen kata sandi bawaan browser atau sistem operasi dapat menjadi pilihan yang wajar jika akun sinkronisasi dilindungi dan pembaruan rutin dipasang. Jika Anda menggunakan banyak platform, membutuhkan vault keluarga, berbagi kredensial secara terkontrol, atau membutuhkan ekspor dan administrasi tim, aplikasi pihak ketiga mungkin lebih cocok. Tidak ada merek otomatis yang cocok untuk setiap orang.
Saat memilih, periksa beberapa hal berikut:
- Mendukung perangkat dan browser yang benar-benar Anda gunakan.
- Menyediakan generator password dan pemeriksaan password lemah, bocor, atau dipakai ulang.
- Mendukung MFA atau passkey untuk membuka akun vault.
- Menjelaskan model enkripsi, proses pemulihan, dan kebijakan pembaruan secara transparan.
- Memungkinkan ekspor atau migrasi dengan prosedur yang aman, sehingga Anda tidak terkunci pada satu ekosistem.
- Untuk keluarga atau tim, menyediakan berbagi vault tanpa mengirim password lewat chat.
Password manager memang berbahaya. Oleh karena itu, password master harus panjang, unik, dan tidak pernah digunakan di tempat lain. Pilihan yang mudah diingat adalah frasa yang terdiri dari empat hingga enam kata yang tidak terbentuk oleh kutipan, lirik, alamat, atau kisah pribadi. Alat penebak password telah lama memahami pola ini, bukan hanya mengganti huruf dengan angka.
Simpan kunci pemulihan atau kit bantuan darurat sesuai petunjuk yang diberikan oleh penyedia. Sebuah salinan fisik yang disimpan di tempat terkunci mungkin lebih aman daripada screenshot di galeri atau file desktop yang disebut password-final.txt. Atur penerima tepercaya dan masa tunggu jika vault mendukung akses darurat keluarga. Ini tidak membagikan password master, tetapi membuat kesinambungan ketika pemilik perangkat sakit, meninggal, atau kehilangan seluruhnya.
Di era AI, menguasai manajer kata sandi adalah keterampilan digital yang penting, dan manfaatnya bukan hanya keamanan. Proses login menjadi lebih cepat, beban mengingat berkurang, dan tenaga otak dapat digunakan untuk pekerjaan yang lebih produktif. Tetapi jangan memasang ekstensi dari sumber yang salah. Periksa ulasan, izin, penerbit, dan sumber unduhan resminya, seperti saat memilih aplikasi produktivitas yang berguna.
Aturan mudah untuk membuat password baru adalah sebagai berikut: gunakan generator, pilih antara 18 dan 24 karakter jika layanan memungkinkan, biarkan acak, dan simpan otomatis. Gunakan frasa panjang yang unik untuk master password yang harus Anda ketik dan ingat. Jika akses harus dibagi, jangan kirim password melalui email, WhatsApp, atau catatan bersama. Sebaliknya, gunakan fitur berbagi vault.
3. Perkuat Akun Akar dan Jalur Pemulihan
Banyak panduan berhenti setelah password manager terpasang. Padahal, sistem yang kuat juga harus bisa pulih. Akun dengan password bagus tetapi nomor pemulihan sudah tidak aktif tetap rapuh. Begitu juga akun yang memiliki MFA tetapi seluruh backup code hanya tersimpan di ponsel yang sama.
Mulai dengan email pertama. Pastikan password-nya unik, metode multifaktor autentikasi (MFA) aktif, nomor telepon tetap dikuasai, dan daftar perangkat tidak menyimpan sesi lama. Lihat aturan pengiriman, filter, delegasi, alamat balasan, dan aplikasi pihak ketiga. Bahkan setelah password diganti, penyerang yang sempat masuk dapat membuat aturan tersembunyi untuk meneruskan email reset.
Pemeriksaan keamanan akun Google menunjukkan alur kerja yang baik: memeriksa opsi pemulihan, membuat passkey, aktifkan verifikasi dua langkah, menghapus aplikasi yang tidak diperlukan, dan memeriksa aktivitas yang mencurigakan. Meskipun nama menu mereka berbeda, Apple, Microsoft, Meta, dan penyedia besar lainnya memiliki prinsip serupa.
Pola pemulihan yang lebih tahan terhadap kegagalan adalah sebagai berikut:
1. Gunakan setidaknya dua jalur yang berbeda, seperti passkey tersinkron dan key keamanan cadangan, atau autentikasi aplikasi dengan kode backup cetak.
2. Jangan menyimpan semua komponen pada satu perangkat. Kehilangan ponsel tidak seharusnya berarti kehilangan password, OTP, dan kode pemulihan sekaligus.
3. Perbarui nomor dan email pemulihan setiap kali berganti nomor, pekerjaan, atau penyedia email.
4. Simpan backup code secara offline di tempat terkunci dan beri label yang dapat dipahami tanpa menuliskan seluruh konteks sensitif di bagian luar.
5. Uji prosedur pemulihan setahun sekali tanpa benar-benar mengunci akun. Pastikan Anda tahu di mana kode berada dan siapa yang harus dihubungi.
Untuk bisnis kecil dan kreator, hindari satu akun bersama yang password-nya diketahui semua orang. Gunakan role, permission, atau Business Manager agar setiap orang masuk dengan identitas sendiri. Ketika anggota tim berhenti, aksesnya dapat dicabut tanpa mengganti password untuk semua orang. Praktik ini sejalan dengan etika digital yang menjaga tanggung jawab dan reputasi: setiap tindakan memiliki pemilik yang jelas dan akses diberikan secukupnya.
Ketika Anda menjalankan strategi monetisasi blog atau membangun pendapatan online, pentingnya ini akan meningkat. Rantai bisnis terdiri dari akun afiliasi, gateway pembayaran, domain, hosting, dan email. Sangat berbahaya bagi operasi jika semuanya bergantung pada satu email tanpa recovery yang sehat.
Untuk mitra atau keluarga tepercaya, buat dokumen inventaris non-rahasia yang mencakup daftar penyedia, alamat bantuan resmi, pemilik akun, dan lokasi petunjuk darurat. Jangan masukkan password yang tidak dimodifikasi. Tujuannya adalah untuk memberi tahu pihak berwenang tentang prosesnya saat mereka tidak dapat membantu, tanpa memberikan akses pada hari kerja.
4. Pasang Multi-Factor Authentication (MFA) dan Beralih ke Passkey
Meskipun keamanan multifaktor (MFA) menambahkan bukti tambahan, password unik membatasi kerusakan. Penyerang masih perlu mengambil faktor lain sebelum dapat mencuri password. Meskipun demikian, tidak semua MFA sama. Meskipun kode SMS lebih baik daripada lapisan kedua, phishing, pengambilalihan nomor, atau kesalahan operator dapat menyebabkan serangan. Karena autentikasi terikat pada layanan atau domain yang tepat, pasword dan kata sandi keamanan dirancang untuk mencegah phishing, sedangkan aplikasi autentikasi lebih tahan terhadap beberapa ancaman tersebut.
| Metode | Ketahanan Relatif | Penggunaan Praktis |
| Passkey / security key FIDO | Tinggi; dirancang tahan phishing | Email utama, akun perangkat, admin, finansial bila tersedia |
| Authenticator app | Baik, tetapi kode masih dapat dipancing pada situs palsu | Sebagian besar akun penting ketika passkey belum tersedia |
| Push notification | Baik jika menampilkan konteks; waspadai MFA fatigue | Akun kerja atau konsumen dengan number matching |
| SMS / telepon | Lebih baik daripada password saja, tetapi lebih rentan | Cadangan saat opsi lebih kuat belum tersedia |
| Tanpa MFA | Terendah | Hindari untuk akun akar dan akun kritis |
CISA menjelaskan bahwa FIDO/WebAuthn adalah autentikasi tahan phishing yang tersedia luas. Untuk akun yang mendukungnya, passkey layak menjadi pilihan utama. Passkey memakai pasangan kunci kriptografi: layanan menyimpan kunci publik, sedangkan rahasia autentikasi tetap pada perangkat atau penyedia passkey. Saat login, Anda mengonfirmasi dengan biometrik, PIN, atau kunci perangkat. Wajah atau sidik jari umumnya dipakai untuk membuka kredensial secara lokal, bukan dikirim sebagai “password biometrik” ke situs.
Data FIDO Alliance Passkey Index 2025 dari perusahaan yang telah menerapkan passkey selama satu hingga tiga tahun menunjukkan 93% akun peserta memenuhi syarat menggunakan passkey, 36% sudah mendaftarkannya, dan 26% login memakai passkey. Dalam kumpulan data tersebut, login passkey memiliki tingkat keberhasilan 93% dibanding 63% pada metode lain dan rata-rata waktu login turun dari 31,2 detik menjadi 8,5 detik. Angka ini berasal dari organisasi peserta, jadi tidak boleh dianggap mewakili seluruh internet, tetapi cukup menunjukkan bahwa passkey sudah melampaui tahap eksperimen.
Pada April 2026, NCSC menetapkan passkey sebagai rekomendasi utama untuk autentikasi. Sangat disarankan untuk tetap menggunakan pengendali password dan verifikasi dua langkah jika layanan belum mendukungnya. Ini bukan perintah untuk menghapus semua password malam ini; itu adalah transisi.
Saat Anda mengaktifkan passkey, Anda harus mempertimbangkan tiga hal. Pertama, Anda harus memastikan akun penyedia sinkronisasi aman, yang berarti passkey dapat diakses lintas perangkat. Kedua, Anda harus mendaftarkan lebih dari satu metode pemulihan yang sah, seperti perangkat kedua atau kunci keamanan cadangan. Ketiga, cabut sesi yang tidak dikenal dan hapus passkey perangkat lama yang hilang atau dijual.
Jangan setuju dengan notifikasi login yang muncul sebelum Anda memulai. Serangan MFA kelelahan mengirimkan permintaan berulang yang memaksa korban untuk menekan “setuju”. Jika prompt tak dikenal muncul, tolak, periksa aktivitas akun melalui aplikasi atau alamat resmi, lalu ganti kredensial jika ada tanda kompromi.
5. Pantau Kebocoran dan Siapkan Untuk Reaksi
Tidak ada sistem yang dapat menghalangi kita. Selain itu, layanan yang dapat diandalkan dapat mengalami kebocoran, perangkat dapat hilang, dan individu dapat ditipu saat mereka lelah. Salah satu hal yang membedakan krisis kecil dari krisis besar adalah urutan tindakan yang diambil setelah peristiwa terdeteksi.
Aktifkan peringatan keamanan dari bank, penyedia perangkat, manajer password, email, dan platform media sosial. Simpan pesan penting, tetapi atur kanal agar tidak terlalu bising. Dengan menggunakan metode detoks notifikasi, Anda tidak perlu kehilangan pemberitahuan penting; Anda dapat melakukannya dengan membuat kategori khusus untuk peringatan keamanan dan menghentikan promosi yang tidak penting.
Gunakan pemeriksaan kebocoran yang disediakan password manager atau layanan tepercaya. Anda juga dapat mendaftarkan email pada notifikasi kebocoran Have I Been Pwned setelah memverifikasi alamat tersebut. Hindari memasukkan password aktif ke situs acak yang mengaku bisa “mengecek keamanan”. Pemeriksaan seharusnya tidak meminta Anda menyerahkan rahasia ke pihak yang tidak dikenal.
Jika Anda menerima pemberitahuan kebocoran, jangan langsung mengeklik tautan di pesan; sebaliknya, buka aplikasi resmi dan ketik alamat yang telah Anda simpan sebelumnya. Penyerang phishing biasanya menggunakan berita kebocoran untuk melakukan gelombang kedua. Karena identitas visual, video, dan pesan suara dapat dipalsukan untuk menciptakan rasa mendesak, mendeteksi manipulasi digital dan deepfake semakin penting.
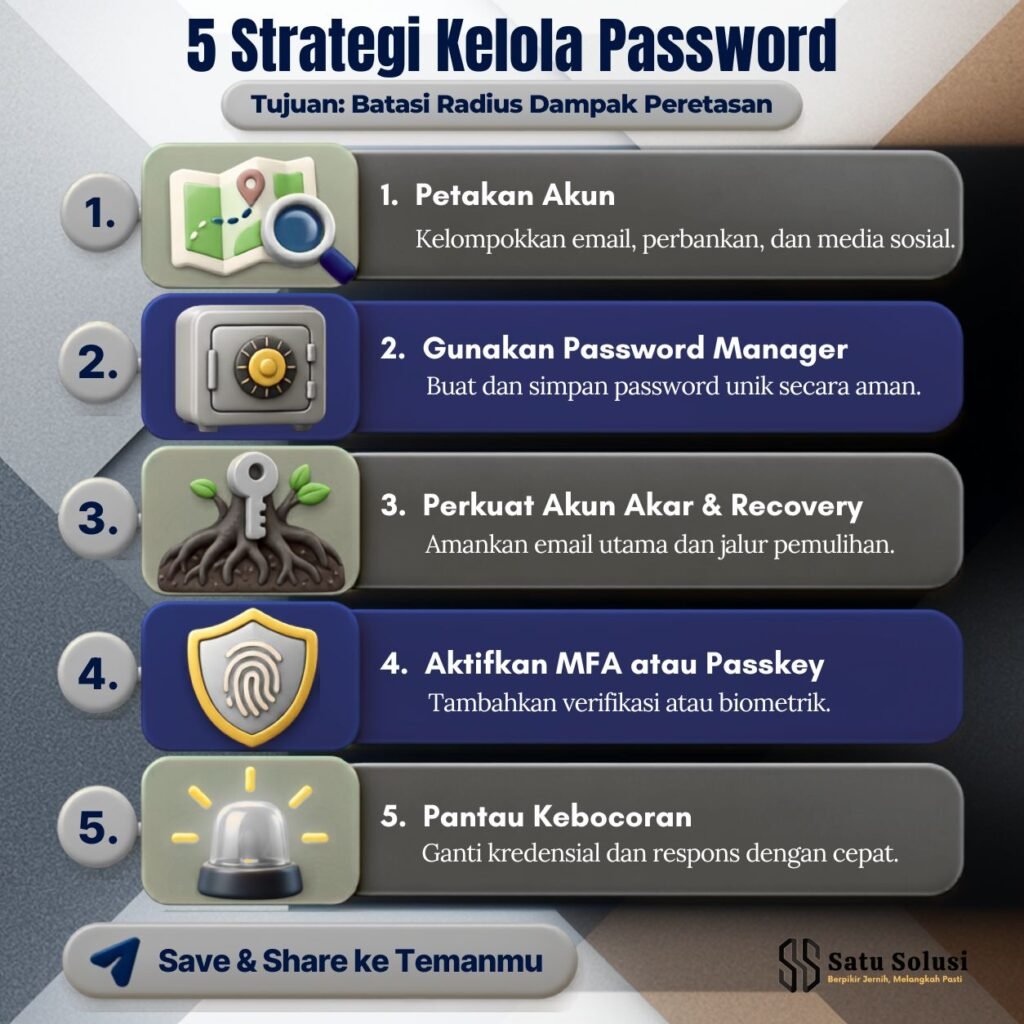
Urutan respons ketika akun diduga bocor:
1. Gunakan perangkat yang bersih. Perbarui sistem dan browser. Jika ada gejala malware, pindai atau minta bantuan teknis sebelum mengetik kredensial baru.
2. Amankan akun akar lebih dulu. Mulai dari email utama, password manager, akun Apple atau Google, dan nomor seluler.
3. Ganti password yang terdampak. Gunakan password baru yang acak. Jika password lama pernah dipakai ulang, ubah semua akun yang menggunakannya.
4. Putus sesi dan akses asing. Keluar dari semua perangkat, cabut aplikasi tertaut, hapus passkey atau security key tak dikenal, dan buat ulang backup code bila perlu.
5. Periksa perubahan diam-diam. Tinjau forwarding email, metode pembayaran, alamat pengiriman, admin website, role Business Manager, nomor pemulihan, dan kampanye iklan.
6. Beri tahu pihak terkait. Jika akun sempat mengirim pesan, beri peringatan kepada kontak atau audiens agar tidak mengikuti instruksi pelaku.
7. Simpan bukti. Ambil screenshot, catat waktu, email notifikasi, transaksi, dan tiket dukungan. Bukti membantu proses pemulihan dan pelaporan.
Jangan mengganti puluhan password secara serampangan dari perangkat yang dicurigai terinfeksi. Itu seperti mengganti semua kunci sambil membiarkan pencuri berdiri di belakang. Bersihkan perangkat atau gunakan perangkat lain yang dipercaya, lalu mulai dari akun dengan radius dampak terbesar.
Akses ke aplikasi pihak ketiga juga termasuk dalam pemantauan. Aplikasi desain, scheduler, plugin, dan tools AI dapat meminta akses melalui drive, email, media sosial, atau website. Ketika menggunakan AI yang tetap asli dan personal, pastikan untuk mendapatkan izin yang benar-benar diperlukan, menghilangkan integrasi yang tidak diperlukan, dan hindari memberikan hak admin hanya untuk mempercepat proses instalasi.
Rencana 30 Menit untuk Memulai
Mungkin memakan waktu untuk meremajakan seluruh identitas digital, tetapi Anda dapat mengurangi risiko terbesar dalam 30 menit. Gunakan rencana berikut sebagai sprint pertama, bukan target sempurna.
| Waktu | Tindakan | Hasil |
| 0–5 menit | Identifikasi lima akun akar dan akun kritis. | Daftar prioritas tersedia. |
| 5–12 menit | Pilih atau rapikan password manager; buat master passphrase unik. | Vault terlindungi dan siap dipakai. |
| 12–20 menit | Ganti password email utama dan akun paling kritis yang dipakai ulang. | Efek domino mulai diputus. |
| 20–27 menit | Aktifkan passkey atau MFA terkuat yang tersedia. | Password bukan lagi satu-satunya penjaga. |
| 27–30 menit | Simpan backup code dan perbarui informasi pemulihan. | Jalur recovery siap sebelum darurat. |
Setelah sprint pertama, tetapkan 15 menit setiap minggu untuk mengubah akun lain ke password yang berbeda. Kerjakan dengan tier daripada abjad. Dengan demikian, keamanan sejak sesi pertama meningkat meskipun proyek belum selesai.
Jika Anda bosan membuka banyak pengaturan, gunakan satu daftar tindakan dan tutup tab yang sudah selesai. Di sini, prinsip-prinsip yang digunakan dalam strategi mengurangi distraksi digital berguna: membatasi konteks, membuat satu akun, menyimpan hasil, dan kemudian pindah. Jangan membuka semua halaman keamanan sekaligus dan gagal menyelesaikan satu pun dari mereka.
Kesalahan yang Masih Sering Dilakukan
Mengganti password berkala tanpa alasan. Perubahan rutin sering menghasilkan pola seperti KopiJuni!, KopiJuli!, dan KopiAgustus!. Ganti ketika password bocor, dipakai ulang, dibagikan, dimasukkan ke situs mencurigakan, atau ketika ada aktivitas tak dikenal. Jika kebijakan kantor mewajibkan rotasi, gunakan generator agar password baru tidak menjadi turunan yang mudah ditebak.
Membuat satu password superkuat untuk semua akun. Kekuatan satu password tidak menolong jika layanan menyimpannya dengan buruk atau Anda tertipu phishing. Keunikan lebih penting untuk membatasi credential stuffing.
Menyimpan gambar password ke galeri. Galeri biasanya dicadangkan ke cloud, muncul dalam pencarian, atau dapat diakses melalui aplikasi lain. Jika perlu salinan pemulihan fisik, gunakan vault. Simpan di lokasi terkunci.
Mengirimkan password melalui chat. Ketika perangkat diambil alih oleh orang lain, pesan dapat diteruskan, dicadangkan, muncul di preview, atau terbaca. Pakai fitur vault berbagi atau peran terpisah.
Mengaktifkan multi-factor authentication (MFA) tetapi mengabaikan recovery. Ponsel hilang dan nomor mati sering terjadi. Sebelum darurat terjadi, kode dan komponen cadangan harus dibackup.
Menganggap semua prompt MFA aman. Persetujuan yang tidak Anda mulai adalah tanda bahaya. Tolak dan periksa aktivitas melalui kanal resmi.
Memakai pertanyaan keamanan dengan jawaban jujur. Informasi seperti nama ibu, sekolah, atau kota lahir bisa ditemukan. Jika layanan lama masih memaksa pertanyaan keamanan, simpan jawaban acak di password manager, bukan fakta yang mudah ditebak.
Tidak memperhatikan untuk menghapus akses mantan anggota tim. Jika seseorang menjadi freelancer, admin, atau agensi, mereka harus meninjau peran, token, API key, passkey, dan sesi. Membangun kebiasaan digital yang membantu Anda tetap fokus tanpa bergantung pada ingatan semata adalah salah satu cara untuk mendukung gaya kerja yang lebih sehat.
Checklist untuk Kreator Profesional dan Keluarga
| Area | Yang Harus Dipastikan | Frekuensi Review |
| Email dan identitas utama | Password unik; passkey/MFA; recovery mutakhir; sesi diperiksa | Bulanan atau saat ada alert |
| Website dan bisnis digital | Domain, hosting, admin, backup, API key, role tim | Setiap pergantian anggota dan per kuartal |
| Media sosial dan kanal | Role individu; MFA; perangkat tepercaya; akun iklan | Bulanan |
| Keluarga | Vault keluarga; akses darurat; edukasi OTP; kontak verifikasi | Setiap enam bulan |
| Perangkat | Kunci layar; update; enkripsi; remote wipe; logout sebelum dijual | Setiap update besar atau ganti perangkat |
Jelaskan sistem kepada keluarga tanpa membuat mereka takut menggunakan teknologi. Ada tiga kebiasaan yang harus Anda ikuti: jangan berbagi kode OTP, jangan menyetujui login yang tidak dimulai sendiri, dan hubungi anggota keluarga melalui nomor yang Anda kenal jika ada permintaan akses atau uang. Orang tua atau anak-anak yang tidak nyaman dengan manajer kata sandi, mulailah dengan email dan akun finansial, lalu perlahan tambah akun lainnya.
Daftarkan pemilik dan aset publik untuk kreator. Sebaiknya tidak bergantung pada satu login bersama untuk domain, kanal, newsletter, pixel, akun iklan, halaman Facebook, library desain, dan cloud footage. Keamanan tidak menghalangi kreativitas; ia memastikan bahwa pekerjaan yang telah dilakukan selama bertahun-tahun tidak lenyap karena satu klik tergesa-gesa.
Penutup
Kelola password tidak dimaksudkan untuk menyimpan rahasia yang tidak dapat diingat, tetapi untuk membangun sistem yang dapat berfungsi ketika orang lupa, perangkat hilang, atau layanan bocor. Mulailah dari akun akar, gunakan password manager untuk membuat password unik, atur rute pemulihan, aktifkan multifactor authentication (MFA) atau passkey, dan siapkan urutan respons insiden.
Anda tidak perlu menyelesaikan semua akun hari ini. Amankan email utama dan password manager terlebih dahulu, kemudian bergerak berdasarkan radius dampak. Satu akun yang benar-benar diperkuat lebih berarti daripada mengganti dua puluh password menjadi variasi pola yang sama.
FAQ
1. Apakah pengendali password browser aman untuk digunakan?
Password manager bawaan browser atau sistem operasi jauh lebih baik daripada menyimpan password di catatan atau memakai ulangnya. Gunakan hanya pada perangkat milik sendiri, aktifkan kunci layar, lindungi akun sinkronisasi dengan multi-factor authentication (MFA) atau kunci ganda, dan pasang pembaruan. Aplikasi pihak ketiga mungkin lebih cocok jika Anda menggunakan banyak ekosistem, memiliki vault keluarga atau kontrol tim.
2. Seberapa sering password harus diganti?
Tidak perlu mengganti semua password secara berkala hanya karena kalender berganti. Ganti segera jika ada bukti atau dugaan kebocoran, password dipakai ulang, pernah dibagikan, dimasukkan pada situs mencurigakan, atau ada aktivitas tidak dikenal. Untuk akun kerja, tetap ikuti kebijakan organisasi, tetapi gunakan password manager agar setiap perubahan menghasilkan password yang benar-benar baru.
3. Apakah menulis password di kertas selalu berbahaya?
Tidak selalu. Catatan fisik yang disimpan di tempat terkunci dapat menjadi cadangan recovery yang masuk akal, terutama untuk master password atau recovery key. Risiko utamanya adalah siapa yang dapat mengakses lokasi tersebut. Jangan menempelkan password di meja, dompet, belakang laptop, atau tempat yang mudah difoto. Untuk penggunaan harian, vault terenkripsi tetap lebih praktis.
4. Apa yang harus saya lakukan jika saya lupa password master?
Ikuti prosedur pemulihan resmi yang diberikan oleh penyedia. Sebagian layanan menawarkan kunci pemulihan, perangkat tepercaya, akun keluarga, atau kontak darurat, sementara sebagian lain sengaja melarang pemulihan gudang tanpa bukti. Karena kebijakan berbeda, siapkan perlengkapan darurat sejak awal dan pastikan Anda memahami prosesnya. Jangan mencari “jasa pembuka vault” yang meminta file sensitif atau kredensial.
5. Apakah passkey sudah bisa menggantikan semua password?
Belum untuk semua layanan. Passkey layak dijadikan pilihan utama ketika tersedia, terutama pada email, akun perangkat, dan layanan bernilai tinggi. Namun, banyak platform masih menggunakan password sebagai cadangan atau belum mendukung passkey. Selama masa transisi, kombinasi password unik, password manager, MFA, dan recovery yang rapi tetap diperlukan.
Disclaimer
Artikel ini tidak dimaksudkan untuk menjadi pengganti audit keamanan profesional, kebijakan organisasi, atau petunjuk resmi penyedia layanan. Sebaliknya, itu bertujuan untuk memberikan pengetahuan umum. Menu dan fitur keamanan dapat diubah. Gunakan aplikasi dan halaman bantuan resmi, sesuaikan langkah-langkah Anda dengan tingkat risiko Anda, dan segera hubungi penyedia layanan, bank, administrator sistem, atau otoritas terkait jika terjadi pengambilalihan akun, transaksi tidak sah, pemerasan, atau kebocoran data sensitif.


